
BSSN Pastikan Data yang Beredar Bukan Kebocoran Baru, LBH ETH: Data Lama Tetap Berbahaya dan Sumber Penyebarannya Harus Ditelusuri
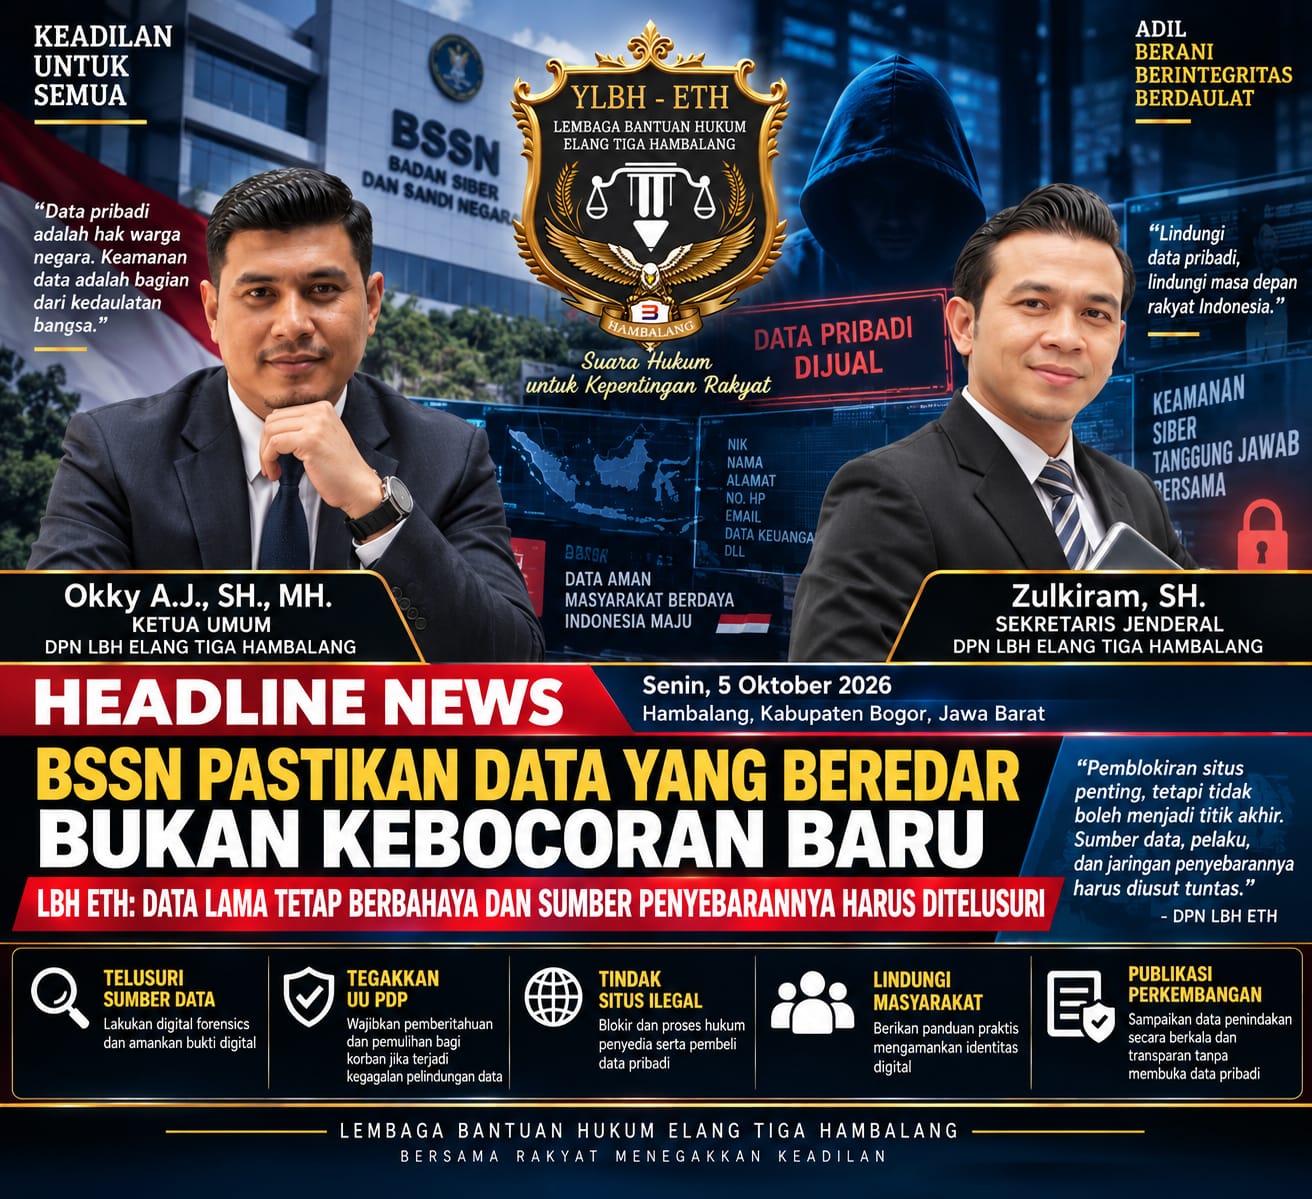
Data pribadi yang kembali beredar disebut berasal dari gabungan informasi terbuka dan kebocoran lama. DPN LBH ETH meminta penanganan tidak berhenti pada pemblokiran situs, tetapi mencakup pelacakan sumber, pertanggungjawaban pengendali data, dan perlindungan konkret bagi masyarakat yang berisiko terdampak. Hambalang,...
(Dianalisis secara otomatis dari isi berita)
Data pribadi yang kembali beredar disebut berasal dari gabungan informasi terbuka dan kebocoran lama. DPN LBH ETH meminta penanganan tidak berhenti pada pemblokiran situs, tetapi mencakup pelacakan sumber, pertanggungjawaban pengendali data, dan perlindungan konkret bagi masyarakat yang berisiko terdampak.
Hambalang, Kabupaten Bogor, Jawa Barat — 5 Oktober 2026
Peredaran kembali data pribadi di ruang digital mendapat penjelasan terbaru dari Badan Siber dan Sandi Negara (BSSN) pada Senin, 5 Oktober 2026. BSSN menyatakan hasil analisis awal menunjukkan data yang ramai diperbincangkan bukan berasal dari insiden kebocoran baru, melainkan himpunan informasi terbuka dan data dari sejumlah kebocoran terdahulu yang kemudian dikumpulkan serta diedarkan kembali oleh pihak tertentu.
Deputi Bidang Keamanan Siber dan Sandi Pemerintahan dan Pembangunan Manusia BSSN, Sulistyo, menegaskan bahwa status data sebagai data lama tidak membuat persoalan menjadi ringan. BSSN tetap berkoordinasi dengan Kementerian Komunikasi dan Digital serta aparat penegak hukum untuk menelusuri sumber dan sarana penyebarannya. BSSN juga mengingatkan masyarakat agar tidak ikut membagikan tangkapan layar atau potongan data pribadi karena penyebaran ulang dapat memperpanjang risiko penyalahgunaan.
Sebelumnya, pada 2 Oktober 2026, Kementerian Komunikasi dan Digital menyatakan telah berkoordinasi dengan Polri dan BSSN dalam pengusutan dugaan jual beli data pribadi ilegal. Komdigi menyebut situs yang ditemukan memperjualbelikan data akan ditindaklanjuti sesuai kewenangan, termasuk melalui pemblokiran akses.
Data Lama Bukan Berarti Risikonya Hilang
DPN Lembaga Bantuan Hukum Elang Tiga Hambalang memandang isu ini penting karena data yang pernah bocor tetap dapat digunakan kembali untuk penipuan, penyamaran identitas, pembajakan akun, rekayasa sosial, hingga upaya memperoleh akses ke layanan keuangan.
Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi mewajibkan pengendali data menjaga keamanan informasi dari akses dan pengungkapan yang tidak sah. Pasal 46 juga mengatur bahwa apabila terjadi kegagalan pelindungan data pribadi, pengendali wajib menyampaikan pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data dan lembaga. Pemberitahuan harus memuat data yang terungkap, waktu dan cara terungkapnya data, serta langkah penanganan dan pemulihan.
Keterangan Ketua Umum — Okky A.J., SH., MH.
Dalam rumusan pernyataan organisasi untuk rilis, Ketua Umum DPN Lembaga Bantuan Hukum Elang Tiga Hambalang, Okky A.J., SH., MH., menyatakan:
“Data lama yang kembali beredar tetap dapat menimbulkan kerugian baru. Negara tidak cukup hanya memastikan apakah kebocoran terjadi hari ini atau beberapa tahun lalu. Yang lebih penting adalah siapa yang mengumpulkan kembali data tersebut, dari mana sumbernya, bagaimana data itu diperjualbelikan, dan bagaimana masyarakat dilindungi dari penyalahgunaan.”
Okky menegaskan bahwa pemblokiran situs merupakan langkah penting, tetapi tidak boleh menjadi titik akhir.
“Sebelum situs atau akun ditutup, bukti digital perlu diamankan agar penyelidikan dapat menelusuri pelaku, pola transaksi, akun pembayaran, infrastruktur digital, serta kemungkinan pihak lain yang terlibat.”
Penegasan Sekretaris Jenderal — Zulkiram, SH.
Sekretaris Jenderal LBH Elang Tiga Hambalang, Zulkiram, SH., dalam rumusan pernyataan organisasi menegaskan:
“Masyarakat perlu memperoleh informasi yang dapat langsung digunakan untuk melindungi diri. Bila kategori data tertentu diketahui telah beredar, warga harus diberi panduan mengenai hal-hal yang harus diamankan, mulai dari perubahan kata sandi, pengaktifan autentikasi dua faktor, sampai mekanisme melaporkan penyalahgunaan identitas.”
Ia juga meminta agar informasi mengenai kebocoran tidak disampaikan dengan cara yang justru menyebarkan ulang data pribadi korban.
Lima Langkah Konkret yang Diusulkan LBH ETH
DPN LBH ETH mengusulkan lima tindakan kepada BSSN, Komdigi, Polri, dan pengendali data terkait.
Pertama, melakukan digital forensics dan preservasi barang bukti sebelum situs atau akun diblokir. Indikatornya adalah jumlah sumber distribusi dan akun utama yang berhasil dipetakan.
Kedua, mengidentifikasi sistem atau pengendali asal setiap kelompok data. Apabila terbukti terjadi kegagalan pelindungan, kewajiban pemberitahuan dan pemulihan dalam UU PDP harus dijalankan.
Ketiga, membentuk kanal nasional pelaporan penyalahgunaan identitas yang menghubungkan Komdigi, Polri, BSSN, dan penyedia layanan terkait.
Keempat, memublikasikan perkembangan penindakan secara berkala tanpa membuka ulang data pribadi, termasuk jumlah situs yang diblokir, perkara yang masuk tahap penyelidikan atau penyidikan, dan tindakan pemulihan.
Kelima, mendorong pengendali data menerapkan audit keamanan, perubahan kredensial berisiko, autentikasi berlapis, dan evaluasi akses internal.
Penutup
Pernyataan bahwa data yang beredar berasal dari kebocoran lama memberikan konteks penting, tetapi tidak menghapus risiko hukumnya.
Data pribadi yang bocor tidak menjadi “tidak berbahaya” hanya karena usianya sudah lama. Tugas negara adalah memutus rantai peredarannya, menemukan sumber penyalahgunaan, memastikan pengendali data bertanggung jawab, dan memberi warga sarana nyata untuk melindungi identitasnya.
BSSN memastikan data pribadi yang ramai beredar berasal dari kumpulan informasi terbuka dan kebocoran lama. DPN LBH ETH meminta penanganan tidak berhenti pada pemblokiran, tetapi menelusuri sumber, menjaga bukti digital, serta memastikan perlindungan dan pemulihan bagi masyarakat.